图片来源:Calif 官网
设想一个情景:朋友打来微信语音,你没有接到,然后你手机就被病毒入侵了。可能吗?安全团队 Calif 最近公布的研究成果 证实了上述情景并非天方夜谭。
他们在今年 7 月份找到一个微信的 漏洞,然后制造出名为“WeWorm”的病毒,利用那个 漏洞 入侵手机,无论安卓还是 iOS 都无法幸免。最可怕的是它的攻击方式和传播机制。
被感染的手机会主动向微信好友发起语音通话,无需对方任何操作,只要过几十秒就能成功入侵设备,一传十十传百,WeWorm 就这样不断自我繁殖,传播开去。受害者唯一的反制手段是赶在感染完成之前拒绝来电。可是病毒能够不知疲倦地一次又一次重打语音,我们却无法时时刻刻盯着手机,这根本防不胜防。
幸好 Calif 将问题反馈给腾讯之后,微信在 8 月 21 日发布了新版本修复漏洞。快检查你的有没有更新到安全版本:安卓版 8.0.77,iOS 版 8.0.7。
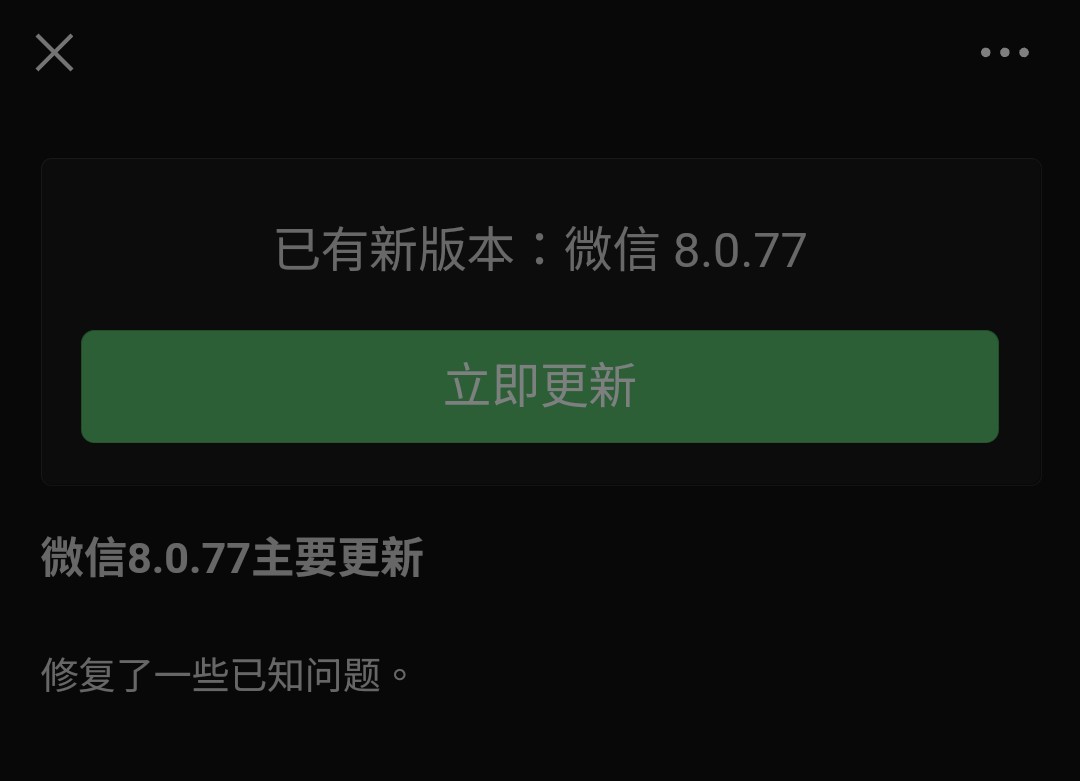
我的微信更新截图
这次事件还反映出 AI 普及对网络安全的重大影响。Calif 仅仅用了两天时间发现漏洞,并写出第一版利用漏洞的攻击程序,然后再花了一个星期便成功造出“WeWorm”。要是放在以前,开发出与“WeWorm”同等规模的病毒需要更大团队投入数月时间。
What’s different now is that AI is putting these capabilities in the hands of less skilled actors, leaving ordinary users at unprecedented risk.
效率提升,技术门槛降低,针对数码设备和网络的恶意攻击正在“去专业化”,普通人暴露在前所未有的风险之中。有人会质疑,恶意软件的黑产不是一直存在吗?AI 普及能有什么区别?
以前黑产只能卖预制工具,一个木马固定用途,客户买回去一键运行,是很死板的攻击方式,成功率不高。而现在的黑产相当于把资深专家的能力打包出售,因为 AI 会帮业余黑客填补技术水平和实操经验的鸿沟。高端技术越来越廉价,攻击规模不再受限于人类精力和时间,交由 AI 自主运作,同时发起成百上千次攻击不在话下。
即使不用变成网络安全专家,我们是不是也应该学一些防身知识呢?